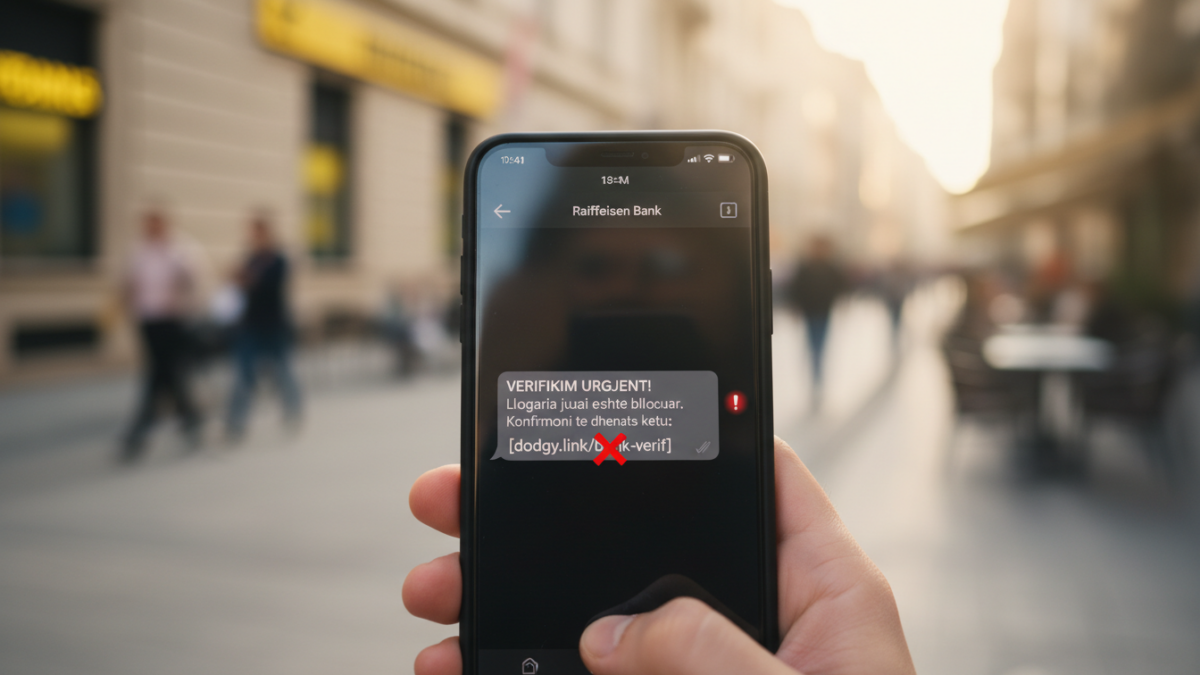
Në Shqipëri janë konstatuar mesazhe të rreme që përdorin emrin e Raiffeisen Bank për të marrë të dhënat financiare të klientëve. Autorët nuk janë identifikuar dhe mesazhet imitojnë komunikimet e një institucioni bankar.
Përmbajtja e tyre synon të krijojë panik te marrësit. Ata paralajmërohen se mund të kenë probleme me shërbimet bankare nëse nuk kryejnë menjëherë një veprim të caktuar.
Në mesazh ka një adresë interneti, me pretekstin se qytetari duhet të konfirmojë identitetin ose të përditësojë të dhënat e tij. Lidhja çon te një faqe që duket si platformë bankare, por nuk ka lidhje me shërbimet e vërteta të bankës.
Aty kërkohen të dhëna që nuk duhen dhënë askujt, si të dhënat e kartës dhe kodet e verifikimit për autorizimin e veprimeve financiare. Teknika quhet “smishing” dhe synon marrjen e informacionit për të hyrë në llogari ose për të kryer transaksione në emër të viktimës.
Klientët këshillohen të tregojnë kujdes ndaj çdo mesazhi që kërkon veprim urgjent, sidomos kur kërcënon me bllokim ose pezullim të shërbimeve. Lidhjet nga mesazhet e papritura nuk duhen hapur pa u verifikuar, ndërsa të dhënat e kartës dhe kodet njëpërdorimëshe nuk duhen vendosur në faqe të panjohura apo ndarë me persona të tjerë.
Në rast dyshimi, verifikimi bëhet duke kontaktuar drejtpërdrejt bankën përmes numrave dhe kanaleve zyrtare. Kush ka plotësuar tashmë të dhëna në një faqe të dyshimtë duhet ta njoftojë menjëherë bankën, që të merren masa për mbrojtjen e llogarisë dhe bllokimin e mundshëm të kartës.
Përdorimi i emrit të një banke të njohur synon të shfrytëzojë besimin e klientëve dhe t’i bëjë ata të ulin vigjilencën. Rreziku nuk vjen vetëm nga mesazhi në telefon, por nga informacioni që dorëzohet pasi ndiqen udhëzimet e tij.